אבטחת מידע וסייבר
עדכוני אבטחה של Fortinet: מה חשוב לבדוק במערכות הארגון?
סיכום PSIRT מאוקטובר 2026 — גרסאות מושפעות, תיקונים וסדר עדיפויות. FortiMail עם ניצול מדווח בשטח מקבל טיפול מיידי.
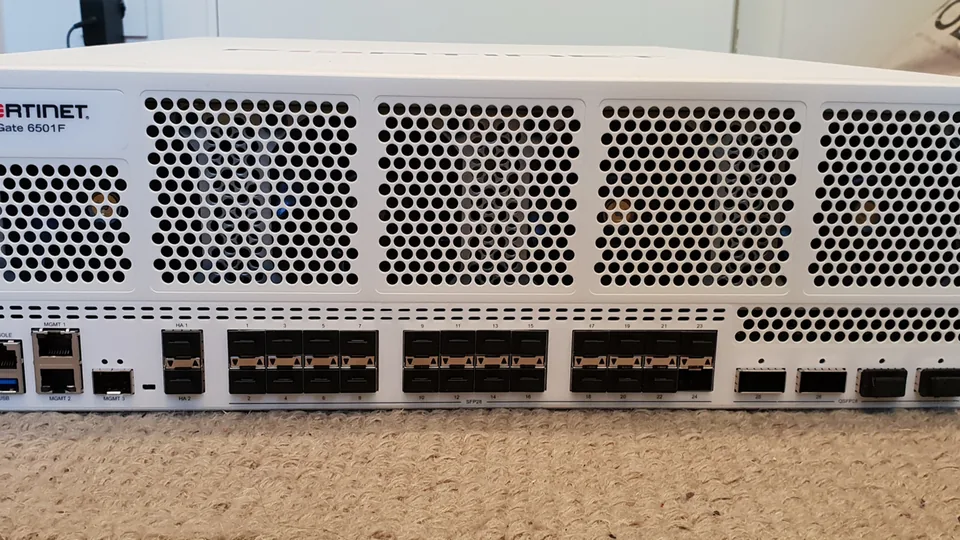
Premeditated / Wikimedia Commons — CC BY-SA 4.0
איך לקרוא את המאמר
דיאגרמת הסבר מקורית — בר-טק (לא צילום מוצר).
זה לא רשימת CVE מלאה של Fortinet — אלא מה שרלוונטי ל-SMB שמריץ FortiGate / FortiMail / FortiManager / FortiSandbox, לפי FortiGuard PSIRT נכון ל-14.10.2026.
עיקרון: תעדוף לפי חשיפה לאינטרנט, Known Exploited = Yes, ונכסים קריטיים (דוא"ל, VPN, ניהול).
P0 — FortiMail (ניצול מדווח)
| שדה | ערך |
|---|---|
| מזהה | FG-IR-26-175 |
| CVE | CVE-2026-104286 |
| פורסם | 1.10.2026 (עודכן 7.10.2026) |
| חומרה | Critical (CVSS 9.8) |
| Known Exploited | כן (לפי Fortinet) |
| תיאור | Path traversal / NULL byte — כתיבת קבצים בבקשות HTTP(S) לא מאומתות |
גרסאות מושפעות (לפי Fortinet): 8.0.0–8.0.1 → 8.0.2+; 7.6.0–7.6.6 → 7.6.7+; 7.4.0–7.4.8 → 7.4.9+; 7.2.0–7.2.9 → מיגרציה לענף 7.4+ (אין patch בענף 7.2).
FortiMail Cloud: Fortinet מציינת תיקון ב-5.10.2026 — לקוחות Cloud ללא פעולה.
Mitigation זמני (Fortinet): כיבוי IBE ב-GUI (Encryption → IBE → Off) או ב-CLI: config system encryption / config ibe → set status disable; הגבלת גישה ל-webmail מהאינטרנט; או WAF שחוסם POST ל-/ibe עם ../.
המלצה: אם FortiMail שלכם פנוי לאינטרנט — patch או mitigation לפני שאר המערכות.
P1 — פרסומים 13.10.2026 (בחרו לפי מלאי)
FortiSIEM — FG-IR-26-180
- CVE-2026-106173 | Critical 9.4 | Known Exploited: לא
- FortiSIEM 7.5.0 → שדרוג ל-7.5.1+
- Mitigation: חסימת TCP 27918 מהאינטרנט.
FortiOS — FG-IR-26-181
- CVE-2026-106174 | Medium 6.7 | DoS על ממשק HTTPS
- 8.0.0 → 8.0.1+; 7.6.4–7.6.6 → 7.6.7+
- Virtual Patch: FG-VD-61291.0day (אם יש FortiGuard IPS)
FortiSandbox — FG-IR-26-185
- CVE-2026-107656 | Critical 9.6 | Authentication bypass ב-GUI
- 5.0.0–5.0.6 → 5.0.7+; 4.4.0–4.4.9 → 4.4.10+
FortiManager — FG-IR-26-177
- CVE-2026-106171 | Medium 5.3 | OS command injection ב-fgfmd — דורש תעודה ומפתח פרטי של cluster node (לא "אינטרנט פתוח" קלאסי)
- FortiManager: 8.0.0 → 8.0.1+; 7.6.0–7.6.6 → 7.6.7+
- FortiManager Cloud 7.6.2–7.6.6 → 7.6.7+ (לפי advisory)
סדר עבודה מומלץ לצוות IT
- מלאי — דגם + firmware מ-FortiGate / FortiMail / FortiManager (CLI:
get system status). - חשיפה — מה עם WAN IP? מה רק VLAN פנימי?
- Patch window — גיבוי config, upgrade, verify VPN/SSL inspection.
- לא מעדכנים "הכל ביום אחד" בלי rollback plan.
מה שלא לעשות
- להניח ש-FortiGate "לא מושפע" בלי לבדוק רשימת מוצר — FG-IR-26-181 כן נוגע FortiOS.
- לדחות FortiMail כי "יש אנטivirus" — CVE זה בממשק/IBE.
evergreen — אם אין לכם FortiMail
גם בלי CVE חדש: מדיניות patch חודשית, snapshot config, MFA על admin, וגישה ל-management רק מ-VPN.